
KI-Sicherheitsrisiko: Wenn KI mit falschen Daten richtig klingt
Künstliche Intelligenz entscheidet längst nicht mehr nur im Hintergrund. Sie beantwortet Kundenanfragen, bewertet Risiken in Belegschaften und leitet sensible Anliegen weiter. Genau darin liegt ein zentrales KI-Sicherheitsrisiko: Wenn der Kontext falsch, manipuliert oder unvollständig ist, liefert die KI mit hoher Überzeugung falsche Ergebnisse. Unternehmen müssen deshalb nicht nur Daten schützen, sondern auch die daraus entstehenden Entscheidungen kontrollieren.
📌 Auf einen Blick
Das zentrale KI-Sicherheitsrisiko liegt nicht allein im Datenverlust, sondern in falschen Entscheidungen auf Basis fehlerhafter Daten. Kritisch sind vor allem manipulierter Kontext, fehlende Transparenz bei KI-Tools und die geringe Nutzung freigegebener Lösungen durch Mitarbeiter.
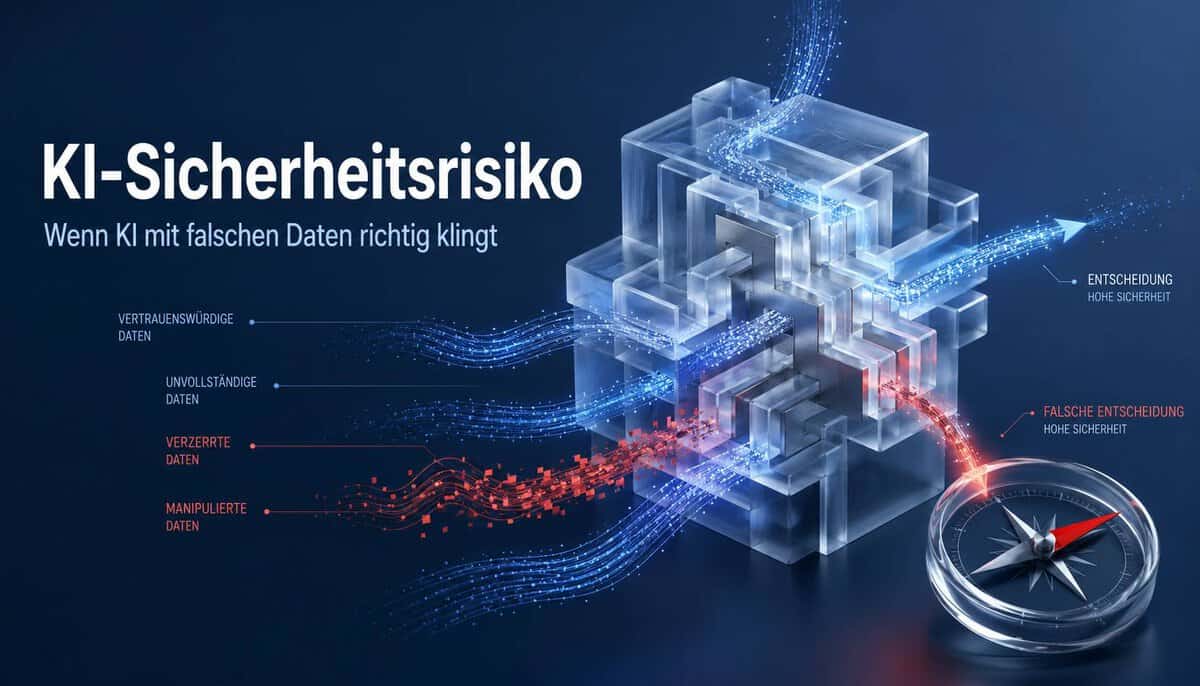
KI-Sicherheitsrisiko entsteht durch falschen Kontext
Der Gastbeitrag von Assaf Keren, Chief Security Officer bei Qualtrics, rückt einen Punkt in den Vordergrund, der in vielen KI-Debatten noch zu technisch betrachtet wird. Sicherheit bedeutet nicht nur, Systeme gegen Angriffe abzusichern oder Datenbanken zu verschlüsseln. Entscheidend wird zunehmend die Frage, welche geschäftlichen Entscheidungen eine KI beeinflusst und auf welcher Datenbasis sie dies tut.
Denn KI-Systeme wirken überzeugend, auch wenn sie falsch liegen. Ein Chatbot kann eine Antwort erzeugen, auf deren Grundlage ein Kunde eine Entscheidung trifft. Ein System zur Auswertung von Mitarbeiterfeedback kann Ergebnisse falsch zuordnen. Eine Führungskraft könnte daraus Maßnahmen ableiten, die für einen Mitarbeiter erhebliche Folgen haben. Das Problem ist nicht die einzelne technische Fehlfunktion, sondern die Kette aus falschem Input, automatisierter Verarbeitung und realer Wirkung.
Warum klassische IT-Sicherheit an Grenzen stößt
Traditionelle Sicherheitskonzepte konzentrieren sich auf Verschlüsselung, Zugriffskontrollen und Compliance. Diese Instrumente bleiben notwendig, greifen aber zu kurz, wenn KI-Systeme eigenständig Schlüsse ziehen oder Aktionen auslösen. In einer solchen Umgebung reicht es nicht, Daten nur vor unbefugtem Zugriff zu schützen. Unternehmen müssen verstehen, welche Entscheidungen aus diesen Daten entstehen.
Das KI-Sicherheitsrisiko verschiebt sich damit vom reinen Datenschutz hin zur Entscheidungsqualität. Wenn ein Modell manipulierte Signale als echten Trend erkennt, kann daraus eine scheinbar rationale, aber tatsächlich fehlerhafte Handlung entstehen. Gerade diese Pseudo-Sachlichkeit ist gefährlich. Eine falsche Entscheidung wirkt glaubwürdiger, wenn sie aus einem System kommt, das als datengetrieben gilt.
Schatten-KI erschwert Kontrolle und Nachvollziehbarkeit
Ein zusätzlicher Risikofaktor ist die Nutzung nicht freigegebener KI-Tools. Laut dem Gastbeitrag greifen lediglich 20 Prozent der Mitarbeiter auf unternehmensseitig freigegebene KI-Lösungen zurück. Für Sicherheitsteams bedeutet das: Ein erheblicher Teil KI-gestützter Arbeit findet außerhalb klarer Governance-Strukturen statt.
Das ist kein Randproblem. Wenn Daten in Tools verarbeitet werden, die nicht überwacht, geprüft oder abgesichert sind, verlieren Unternehmen die Kontrolle über Eingaben, Ergebnisse und Verantwortlichkeiten. Gleichzeitig nehmen Verbraucher die Risiken wahr. Mehr als die Hälfte sieht den Missbrauch personenbezogener Daten als größte Sorge beim Einsatz von KI durch Unternehmen. Vertrauen entsteht also nicht durch den bloßen Einsatz moderner Technologie, sondern durch nachvollziehbare Steuerung.
Experience Management als sensibler Einsatzbereich
Besonders deutlich wird das KI-Sicherheitsrisiko im Experience Management. Dort fließen Rückmeldungen von Kunden, Mitarbeitern oder Patienten in Analysen ein, aus denen konkrete Maßnahmen abgeleitet werden können. Offene Feedbackkanäle sind für Unternehmen wertvoll, weil sie niedrigschwellige Rückmeldungen ermöglichen. Gerade deshalb sind sie aber auch anfällig für Manipulation, Verzerrung oder unvollständige Signale.
Klassische Validierungsmechanismen erkennen koordinierte Manipulationen nicht automatisch. Unternehmen brauchen daher ein klares Verständnis dafür, wie normales Feedbackverhalten aussieht. Erst dann lassen sich auffällige Muster erkennen. Ohne diese Grundlage kann KI Störsignale für relevante Entwicklungen halten und Managemententscheidungen in die falsche Richtung lenken.
Sicherheitsverantwortung wird zur Geschäftsfrage
Für Unternehmen bedeutet das: Das KI-Sicherheitsrisiko muss betriebswirtschaftlich bewertet werden. Es reicht nicht, technische Schwachstellen zu dokumentieren. Sicherheitsverantwortliche müssen quantifizieren, welcher Schaden entstehen kann, wenn ein Modell Trends falsch interpretiert, sensible Daten offenlegt oder automatisierte Prozesse auf manipulierte Signale reagieren.
Dabei wird Geschwindigkeit zum eigenen Risiko. Je autonomer KI-Systeme arbeiten, desto kürzer ist das Zeitfenster zwischen fehlerhafter Eingabe und falschem Ergebnis. Monitoring muss deshalb nicht nur Vorfälle nachträglich dokumentieren, sondern Auffälligkeiten früh erkennen und Eingriffe ermöglichen. Wer erst reagiert, wenn falsche Entscheidungen bereits umgesetzt sind, betreibt keine KI-Sicherheit, sondern Schadensverwaltung.
Vertrauen braucht überprüfbare Entscheidungen
KI kann Prozesse beschleunigen und Entscheidungen vorbereiten. Doch Geschwindigkeit ohne Kontrolle ist kein Fortschritt. Das eigentliche KI-Sicherheitsrisiko liegt darin, dass Unternehmen automatisierten Ergebnissen zu selbstverständlich vertrauen. Wenn Kontext, Herkunft und Wirkung der Daten nicht nachvollziehbar sind, wird KI vom Effizienzwerkzeug zum Verstärker schlechter Entscheidungen.
Sicherheitsteams müssen deshalb stärker an der Schnittstelle von Technologie, Datenqualität und Geschäftsprozess arbeiten. Entscheidend ist nicht nur, ob ein System sicher betrieben wird, sondern ob seine Ergebnisse belastbar sind. Genau dort entscheidet sich, ob KI Vertrauen schafft oder systematisch untergräbt.
Faktenbox
| Fakten zum KI-Sicherheitsrisiko | |
|---|---|
| Thema | Falsche oder manipulierte Entscheidungsgrundlagen beim Einsatz von künstlicher Intelligenz |
| Zentrales Risiko | KI-Systeme können auf Basis fehlerhafter Daten überzeugende, aber falsche Ergebnisse liefern |
| Kritische Bereiche | Kundenservice, Mitarbeiterfeedback, Patientenanliegen, Experience Management und automatisierte Workflows |
| Herausforderung | Sicherheitsteams müssen nicht nur Daten schützen, sondern auch Entscheidungswege und geschäftliche Auswirkungen kontrollieren |
| Nutzung freigegebener KI | Nur 20 Prozent der Mitarbeiter greifen laut Gastbeitrag auf unternehmensseitig freigegebene KI-Lösungen zurück |
| Autor | Assaf Keren, seit 2024 Chief Security Officer bei Qualtrics, zuvor Chief Information Security Officer bei PayPal |